

Промышленные переключатели стали незаменимыми в современной промышленной автоматизации. Их высокая помехоустойчивость, надежность и стабильность отвечают требованиям связи в промышленной автоматизации, мониторинге и других областях. Они подключают, управляют и координируют различные устройства и системы, обеспечивая стабильную и эффективную среду связи для промышленной автоматизации. При настройке промышленных коммутаторов необходимо уделять внимание ряду ключевых моментов, чтобы в полной мере использовать их производительность, безопасность и надежность. В этой статье основное внимание будет уделено важным шагам и соображениям по настройке промышленных коммутаторов, которые помогут оптимизировать промышленные сети.
Распределение IP-адресов и создание подсетей
Выделение IP-адресов и создание подсетей для промышленных коммутаторов являются важными этапами настройки, обеспечивающими правильную связь устройств при сохранении логической независимости. Ниже описаны шаги:
Распределение IP-адреса:
- Изучите план сети, чтобы определить диапазон IP-адресов, маску подсети, шлюз и т. д.
- Выберите диапазон IP-адресов:Выберите неиспользуемый диапазон IP-адресов в соответствии с планом, чтобы избежать конфликтов.
- Назначьте IP-адрес коммутатору:Войдите в интерфейс управления и установите IP-адрес для интерфейса управления коммутатора.
- Настройте шлюз по умолчанию:Установите шлюз по умолчанию, обычно это IP-адрес подключенного маршрутизатора или брандмауэра.
Отдел подсети:
- Определите план подсети:Учитывайте структуру сети, функциональные требования и безопасность, чтобы определить количество подсетей и необходимые IP-адреса.
- Выберите маску подсети:Выберите маску подсети в зависимости от количества хостов, чтобы обеспечить достаточное количество IP-адресов.
- Разделить подсети:Разделите диапазон IP-адресов в соответствии с маской подсети, чтобы гарантировать достаточное количество IP-адресов для использования хостом.
- Ассоциированные VLAN и подсети:Используйте VLAN для изоляции устройств, связывая каждую VLAN с определенной подсетью.
- Настроить маршрутизацию:Если требуется связь между-подсетями, настройте маршрутизаторы или коммутаторы уровня 3, чтобы включить пересылку данных.
- Тестирование подключения и связи:Убедитесь, что устройства в разных подсетях могут взаимодействовать друг с другом.
Конфигурация VLAN
При настройке VLAN устройства логически группируются, что повышает безопасность и эффективность управления, а также предотвращает широковещательные штормы.
- Войдите в интерфейс управления:Получите доступ к интерфейсу управления коммутатором через его IP-адрес.
- Создайте VLAN:Создайте новую VLAN в настройках VLAN.
- Добавьте VLAN:Назначьте идентификатор и имя VLAN.
- Ассоциированные порты:Укажите, какие порты принадлежат VLAN, отмеченные или немаркированные.
- Настройте интерфейсы VLAN:Настройте виртуальные интерфейсы для каждой VLAN, включая IP-адреса.
- Тестовая связь:Убедитесь, что устройства в разных VLAN могут нормально обмениваться данными, и протестируйте маршрутизацию.
- Настройте тегирование VLAN (необязательно):Настройте тегирование при передаче информации VLAN между несколькими коммутаторами.
- Сохранить конфигурацию:Сохраните и примените изменения после завершения настройки.
Конфигурация порта
Настройте ограничение скорости, дуплексный режим, управление потоком и другие параметры для каждого порта. Регулирование пропускной способности контролирует поток трафика для повышения производительности сети.
- Настройте ограничения скорости для конкретных сценариев, например, чтобы предотвратить влияние чрезмерного трафика на производительность.
- Обеспечьте требования к пропускной способности для критически важных приложений и не допускайте влияния-некритических приложений на производительность.
- Ограничьте широковещательные штормы, чтобы уменьшить перегрузку и нестабильность сети.
- Избегайте исчерпания ресурсов и поддерживайте стабильную работу сети.
- Обеспечьте основу для реализации политик QoS, устанавливая различные тарифы в зависимости от требований.
Конфигурация STP/RSTP/MSTP
Протокол связующего дерева (STP), протокол быстрого связующего дерева (RSTP) и протокол множественного связующего дерева (MSTP) предотвращают образование петель и повышают стабильность сети.
- СТП:Более медленная сходимость, подходит для простых сетей.
- РСТП:Более быстрая сходимость обеспечивает быстрое обнаружение петель.
- MSTP:Более детальное управление контуром, подходящее для больших сетей.
При настройке STP/RSTP/MSTP обратите внимание на следующие ключевые детали:
Конфигурация STP:
- Выбор корневого моста:Выбор корневого моста является важным шагом в STP. Установите приоритет коммутатора с наименьшим приоритетом и MAC-адресом в качестве корневого моста, чтобы обеспечить кратчайший путь.
- Конфигурация роли порта:Порты коммутатора имеют разные роли, например корневые порты, назначенные порты и альтернативные порты. Убедитесь, что каждому порту коммутатора правильно назначена его роль.
- Конфигурация стоимости порта:Установите значение стоимости для каждого порта, которое влияет на выбор корневого и назначенного портов. Порты с более низкими издержками с большей вероятностью станут назначенными портами.
- Время сходимости:STP сходится медленно, что может привести к сбоям в работе сети. Рассмотрите возможность использования альтернативных протоколов связующего дерева для более быстрой сходимости.
Конфигурация RSTP:
- Быстрая конвергенция:RSTP обеспечивает быструю конвергенцию, но колебания сети, вызванные быстрым переключением ролей и состояний портов, по-прежнему требуют внимания.
- Выделенные порты:RSTP вводит концепции выделенных портов и запасных портов, устраняя необходимость в альтернативных портах и уменьшая ненужные переходы состояний портов.
Конфигурация MSTP:
- Разделение экземпляра:MSTP позволяет разбивать на несколько экземпляров, каждый из которых может содержать несколько VLAN. Убедитесь, что разделение VLAN каждого экземпляра и идентификатор экземпляра настроены правильно.
- Выбор корневого моста:Для каждого экземпляра требуется корневой мост. Убедитесь, что выбор корневого моста и настройки приоритета верны.
- Ассоциация экземпляра:Убедитесь, что сети VLAN правильно связаны с экземплярами MSTP, чтобы обеспечить более точный-управление циклами.
- Синхронизированная конфигурация:Конфигурации MSTP на нескольких коммутаторах должны быть синхронизированы для обеспечения согласованного управления циклом.
Общие соображения:
- Совместимость версий:Убедитесь, что коммутаторы поддерживают выбранную версию STP и поддерживают совместимость с другими коммутаторами.
- Настройки приоритета:Настройки приоритета коммутатора влияют на выбор корневого моста и должны быть соответствующим образом настроены в сети.
- Выбор одного протокола:STP, RSTP и MSTP являются взаимоисключающими. Выберите и настройте один протокол, чтобы предотвратить конфликты.
- Регулярный мониторинг:После настройки периодически проверяйте состояние STP, чтобы убедиться в работоспособности сети.
- Поиск неисправностей:Во время сбоев сети конфигурацию и состояние STP следует рассматривать как потенциальные факторы, способствующие этому.
Обращая внимание на эти детали, вы сможете избежать распространенных ошибок при настройке STP, RSTP и MSTP, создании стабильной топологии сети и эффективном управлении циклами.
Конфигурация качества обслуживания
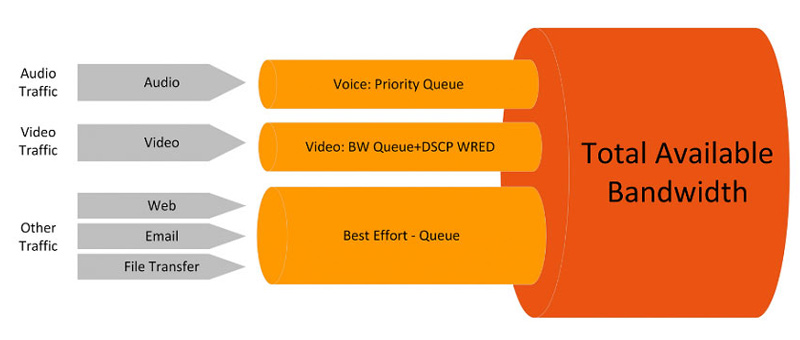
Настройте качество обслуживания, чтобы обеспечить приоритетное распределение полосы пропускания для критического трафика и повысить приоритет трафика-в режиме реального времени.
- Определите классификацию трафика на основе таких требований, как аудио, видео и данные.
- Определите типы трафика с помощью правил классификации и установите ограничения пропускной способности.
- Настройте очереди и алгоритмы планирования для управления различными категориями трафика.
- Тестируйте и оптимизируйте, чтобы обеспечить достижение желаемых результатов QoS.
Конфигурация безопасности
- Включите безопасность портов, аутентификацию 802.1X и фильтрацию MAC-адресов, чтобы ограничить доступ к устройствам.
- Настройте списки ACL для контроля входящего и исходящего трафика, защищая сеть от несанкционированного доступа.
- Установите правила для конкретных приложений, чтобы обеспечить соответствие требованиям.
Здесь мы сосредоточимся на настройке ACL (списков контроля доступа), которые повышают безопасность сети, предотвращая нарушение нормальной работы несанкционированного доступа и вредоносного трафика. Соблюдайте осторожность при настройке списков ACL, придерживаясь лучших практик безопасности. При выборе промышленных коммутаторов обратите особое внимание на следующие важные моменты:
- Четкие цели политики:Прежде чем настраивать списки ACL, определите цели своей политики. Определите, какие типы трафика следует ограничить и при каких условиях разрешить или запретить трафик.
- Точный дизайн правил:Создавайте правила ACL с максимальной точностью, чтобы избежать непредвиденных последствий. В частности, включите в правила точные IP-адреса источника и назначения, номера портов, типы протоколов и т. д. Избегайте слишком широких подстановочных знаков, чтобы предотвратить блокировку законного трафика.
- Порядок правил:Правила ACL сопоставляются последовательно, что делает порядок критически важным. Сначала поместите наиболее распространенные правила, а затем более строгие и конкретные правила. Это обеспечивает быстрое сопоставление и обработку частого трафика.
- Политика межсетевого экрана-например:При разработке списков ACL используйте подход,-подобный брандмауэру: по умолчанию запрещайте весь трафик и добавляйте разрешающие правила по мере необходимости. Это помогает предотвратить попадание несанкционированного трафика в сеть.
- Приоритет и регистрация:Некоторые промышленные коммутаторы поддерживают настройку приоритетов и параметры регистрации правил ACL. Назначьте более высокие приоритеты критически важным правилам для предпочтительного сопоставления. Кроме того, включение ведения журнала помогает отслеживать и анализировать входящий и исходящий трафик.
- Тестирование и проверка:После настройки списков ACL необходимо провести тщательное тестирование и проверку. Обеспечьте правильную работу правил, не блокируя непреднамеренно законный трафик и не создавая уязвимостей в системе безопасности. Проверьте эффективность ACL, используя смоделированный или реальный трафик.
- Резервное копирование и восстановление:Перед настройкой ACL создайте резервную копию конфигурации коммутатора. Это позволяет вам вернуться к предыдущему рабочему состоянию, если возникнут проблемы или конфигурации не оправдают ожиданий.
- Регулярный обзор и обновления:Сетевая среда и требования могут со временем меняться. Крайне важно периодически просматривать правила ACL и при необходимости корректировать или обновлять их.
- Документация и аннотации:Добавляйте к правилам ACL четкие аннотации и документацию, объясняющую цель и назначение каждого правила. Это помогает другим администраторам понять конфигурацию и позволяет избежать путаницы в отношении целей правил во время будущих изменений.
Агрегация ссылок
Link Aggregation — это технология, которая объединяет несколько физических сетевых каналов (портов) в один логический канал. Он направлен на увеличение пропускной способности, обеспечение избыточности, повышение надежности и снижение влияния отдельных точек отказа. Это оказывается очень ценным в сетевых средах с высокой нагрузкой, высокой доступностью и строгими требованиями к резервированию.
Управляемые коммутаторы играют решающую роль в этом процессе. Управляемые промышленные коммутаторы Guanglu Technology предоставляют следующие ключевые функции для агрегации каналов:
- Конфигурация агрегации каналов:Легко настройте агрегацию каналов для объединения нескольких физических каналов в один логический канал. Администраторы могут выбирать, какие порты объединять, а также определять методы балансировки нагрузки и резервирования.
- Поддержка протокола:Управляемые коммутаторы поддерживают определенные протоколы, необходимые для агрегации каналов, такие как LACP или статическая агрегация, гарантируя правильную работу объединенных каналов и обеспечивая мониторинг состояния.
- Мониторинг состояния:Отслеживает состояние агрегированных каналов, включая состояние активности, использование полосы пропускания и неисправности каждого физического канала.
- Аварийное переключение:В группе агрегации каналов, если один физический канал выходит из строя, другие каналы автоматически берут на себя управление для поддержания сетевого подключения.
- Оптимизация производительности:Политики балансировки нагрузки можно настроить на основе фактических требований, равномерно распределяя трафик по нескольким каналам для максимального использования полосы пропускания.
- Удаленное управление:Администраторы могут удаленно настраивать и отслеживать агрегацию ссылок, не-присутствуя на объекте, что повышает эффективность управления и скорость реагирования.
Управление и мониторинг
- Включите протоколы удаленного управления (например, SNMP) для мониторинга состояния коммутатора.
- Настройте ведение журнала для устранения неполадок и аудита.
- Настройте доступ по SSH для шифрования трафика удаленного управления.
- Выполняйте регулярное резервное копирование конфигурации, чтобы предотвратить потерю данных.
Благодаря этим конфигурациям промышленные сети могут создать стабильную, эффективную и безопасную среду связи для решения задач промышленной автоматизации. Каждый шаг играет решающую роль в повышении производительности, безопасности и надежности сети, требуя соответствующих корректировок на основе реальных требований к сети и моделей оборудования.